Hacker News Front Page · g-b-r ·
Telegram Desktop: one-click account takeover via IPC injection
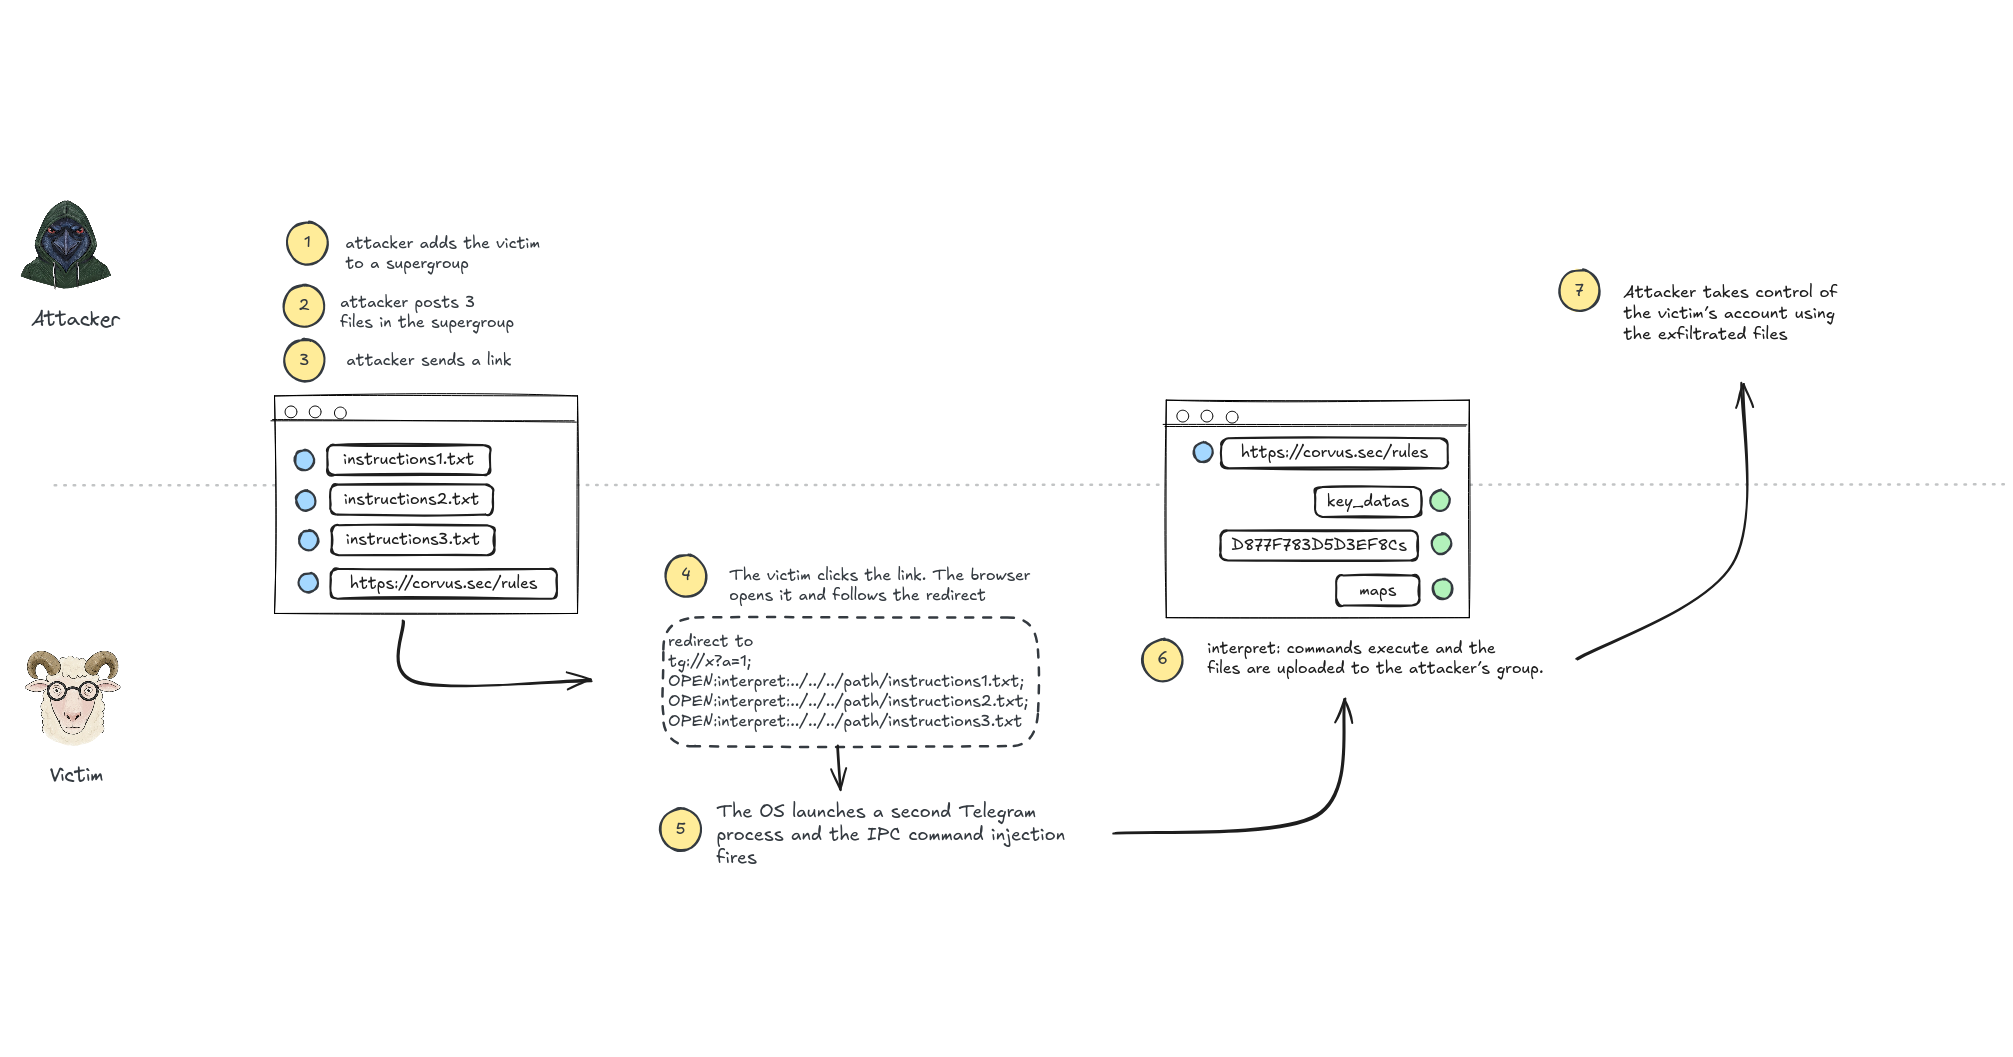
El análisis demuestra cómo una falta de escape de separadores en la comunicación IPC de Telegram Desktop permite convertir un enlace en varios comandos. Combinada con el esquema interno `interpret:`, que lee archivos y los envía a un chat sin autorización ni confirmación, la falla permite robar archivos locales y tomar el control de una cuenta si no tiene un código de acceso local. Telegram corrigió la cadena de fallas en la versión 7.2.9; el texto también describe el exploit, sus requisitos y medidas para reducir la exposición.
An unescaped separator in Telegram Desktop’s single-instance IPC lets one clicked link read arbitrary files off the disk and send them to the attacker, session files included.